
Die URL muss gültiges JSON mit den Feldern issuer, authorization_endpoint und token_endpoint zurückgeben. Testen Sie sie vor der Konfiguration in Ihrem Browser.
Mit OIDC-SSO anmelden
Verbinden Sie Ihren bestehenden Identitätsanbieter, damit sich Benutzer mit ihren Unternehmensanmeldedaten in Ihrem Help Center anmelden können.
OIDC-SSO erfordert den Pro-Tarif oder höher. Bei Bedarf können Sie die Tarife vergleichen.
Was Sie benötigen
Stellen Sie diese Werte von Ihrem Identitätsanbieter zusammen, bevor Sie beginnen:
Discovery-URL: Die URL des OIDC-Discovery-Dokuments Ihres Anbieters. Standardanbieter verwenden häufig
/.well-known/openid-configuration, aber Ferndesk akzeptiert jede gültige URL, unter der das erforderliche Discovery-Dokument bereitgestellt wird.Client-ID: OAuth-Clientkennung aus den Anwendungseinstellungen Ihres Anbieters
Client-Secret: Vertraulicher Schlüssel für den Token-Austausch
Einrichtung
1
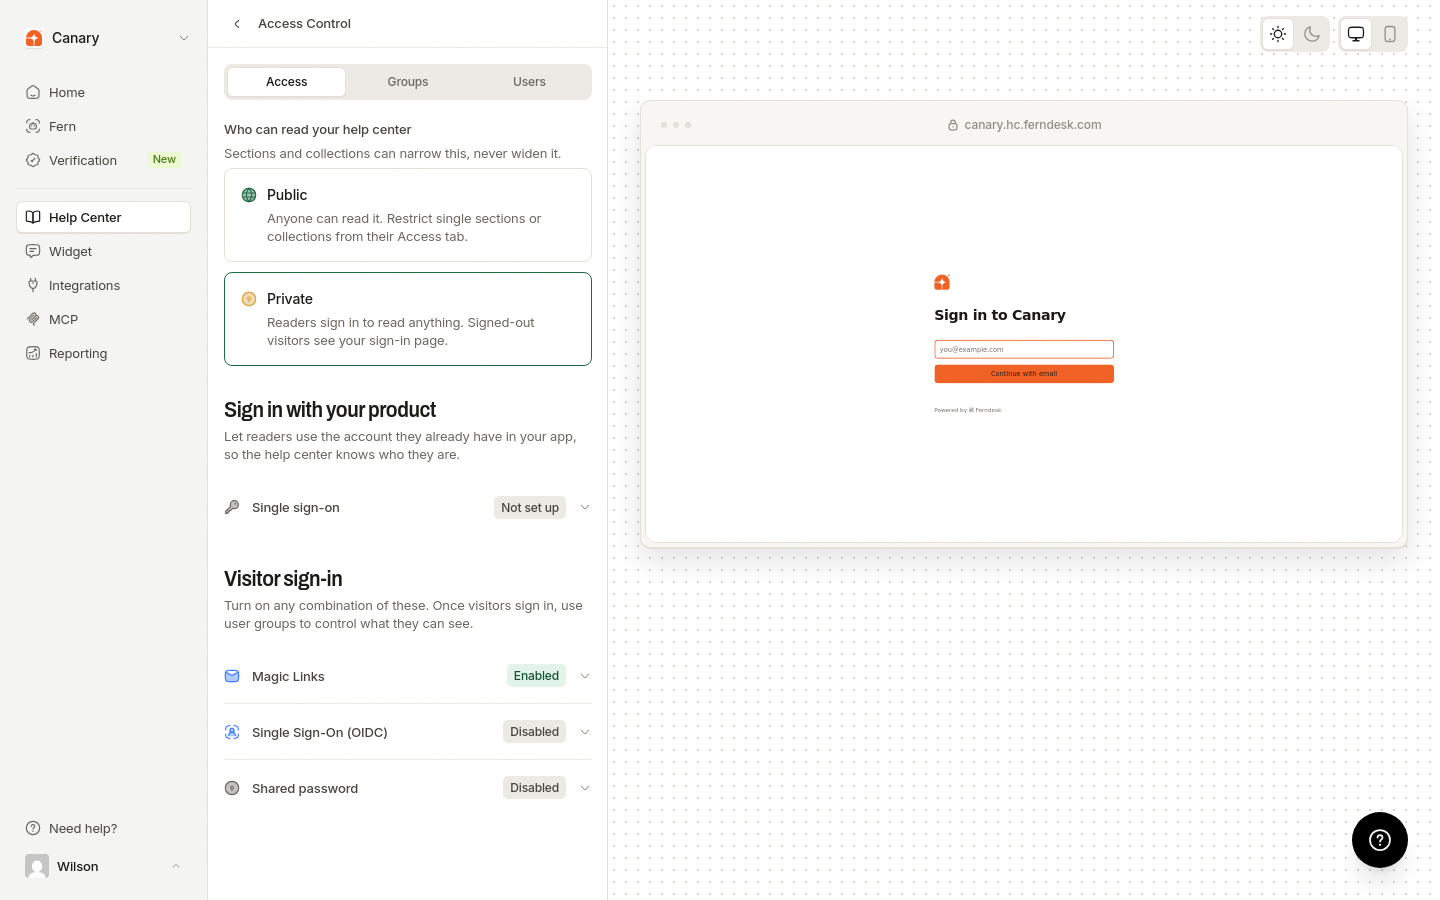
Zugriffssteuerung öffnen
Gehen Sie im Dashboard zu Help Center und anschließend zu Zugriffssteuerung.
2
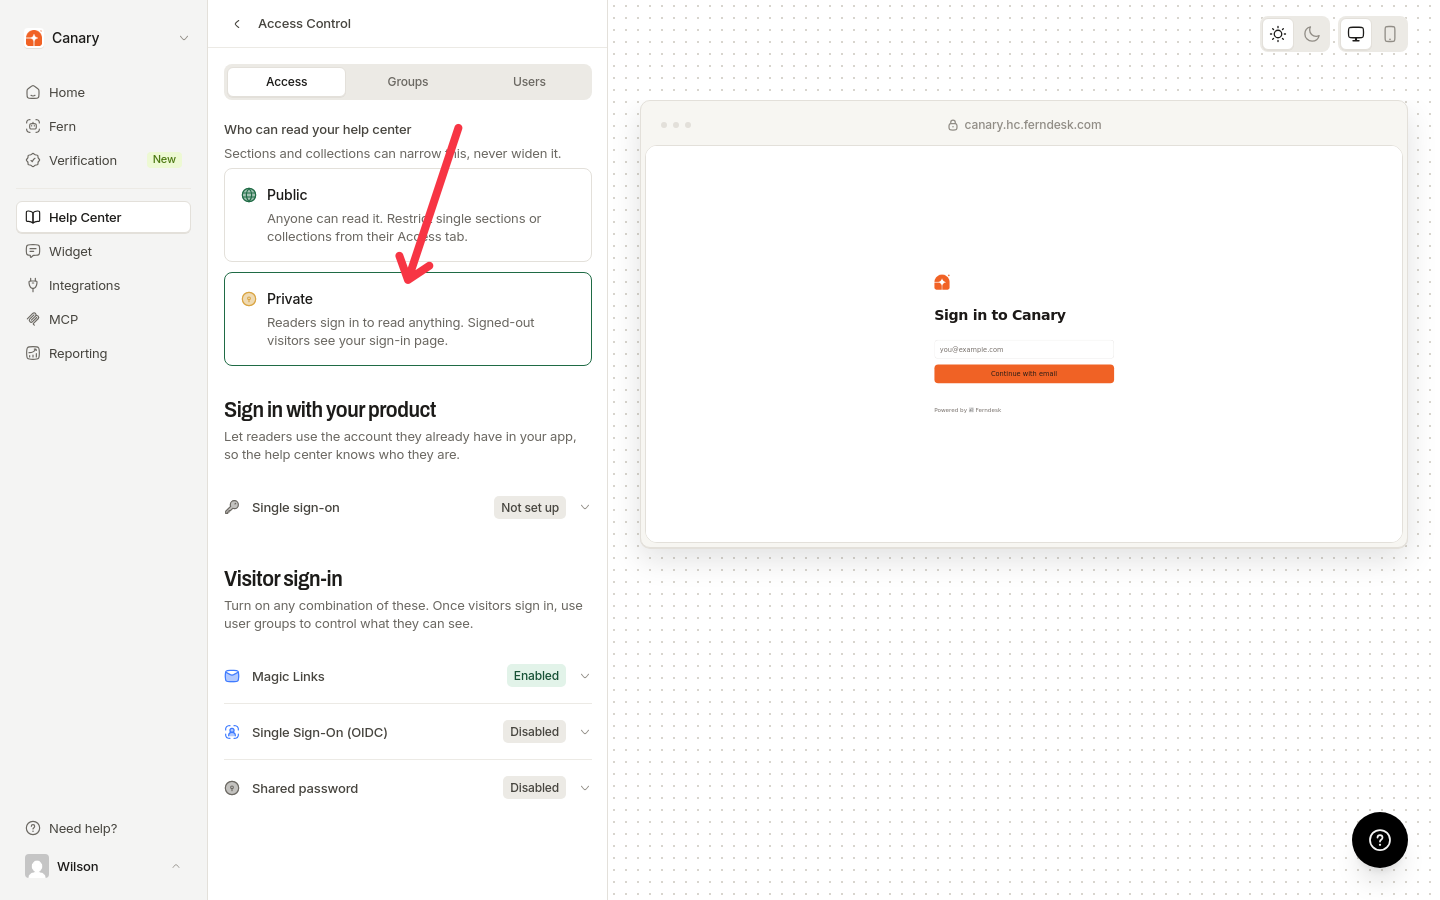
Zugriffsmodus auswählen
OIDC wird verwendet, wenn Ihr Help Center privat ist, oder in einem öffentlichen Help Center, um den Zugriff auf eingeschränkte Bereiche und Sammlungen zu steuern. Ein privates Help Center erfordert mindestens eine Anmeldemethode, und OIDC kann diese Methode sein.
3
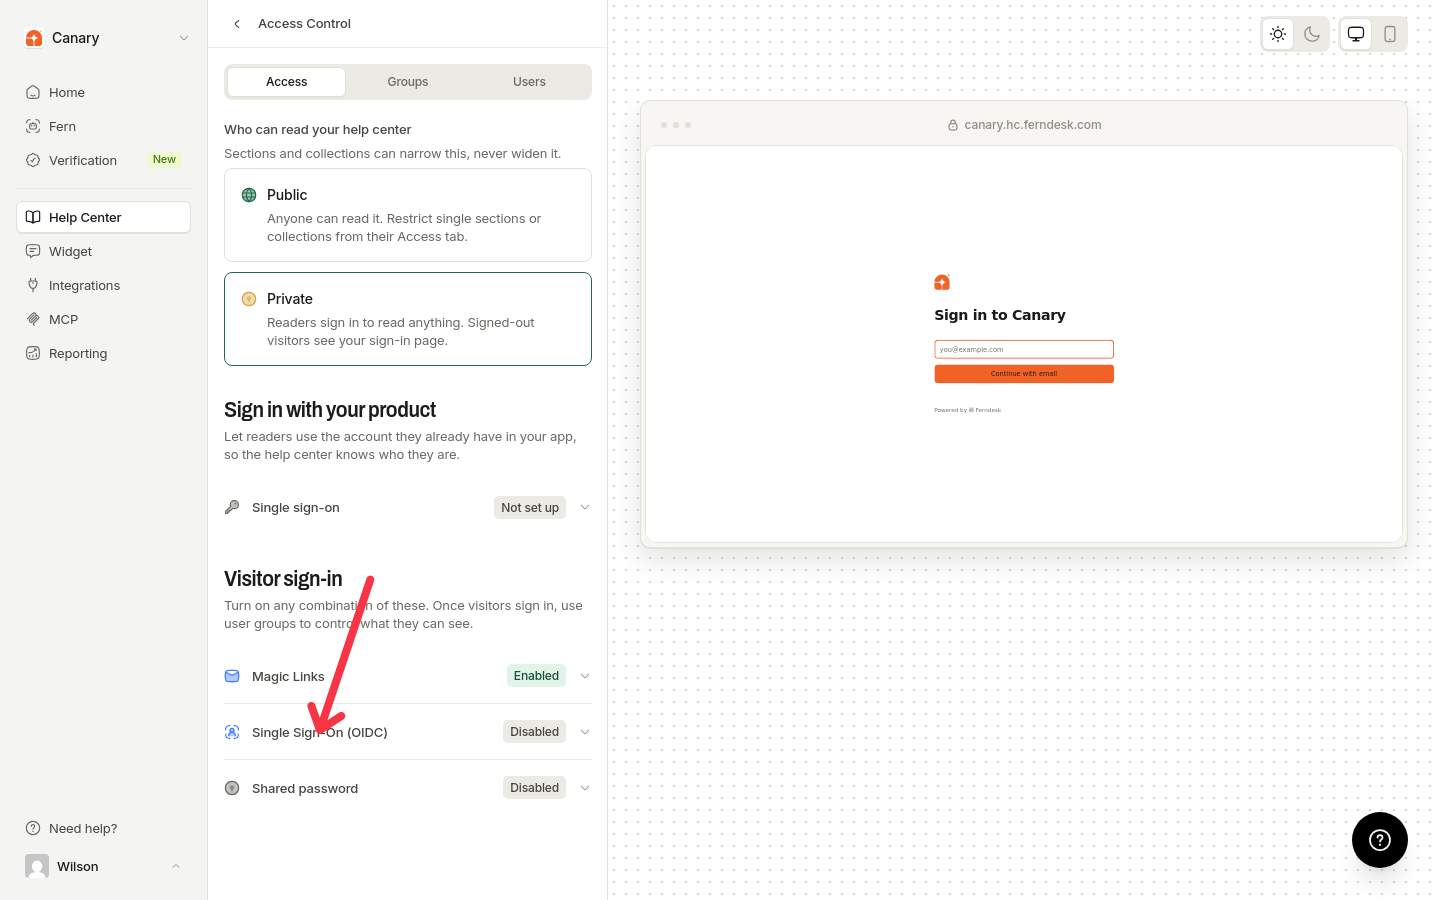
OIDC-Einstellungen öffnen
Erweitern Sie unter Besucheranmeldung den Abschnitt Single Sign-On (OIDC).
4
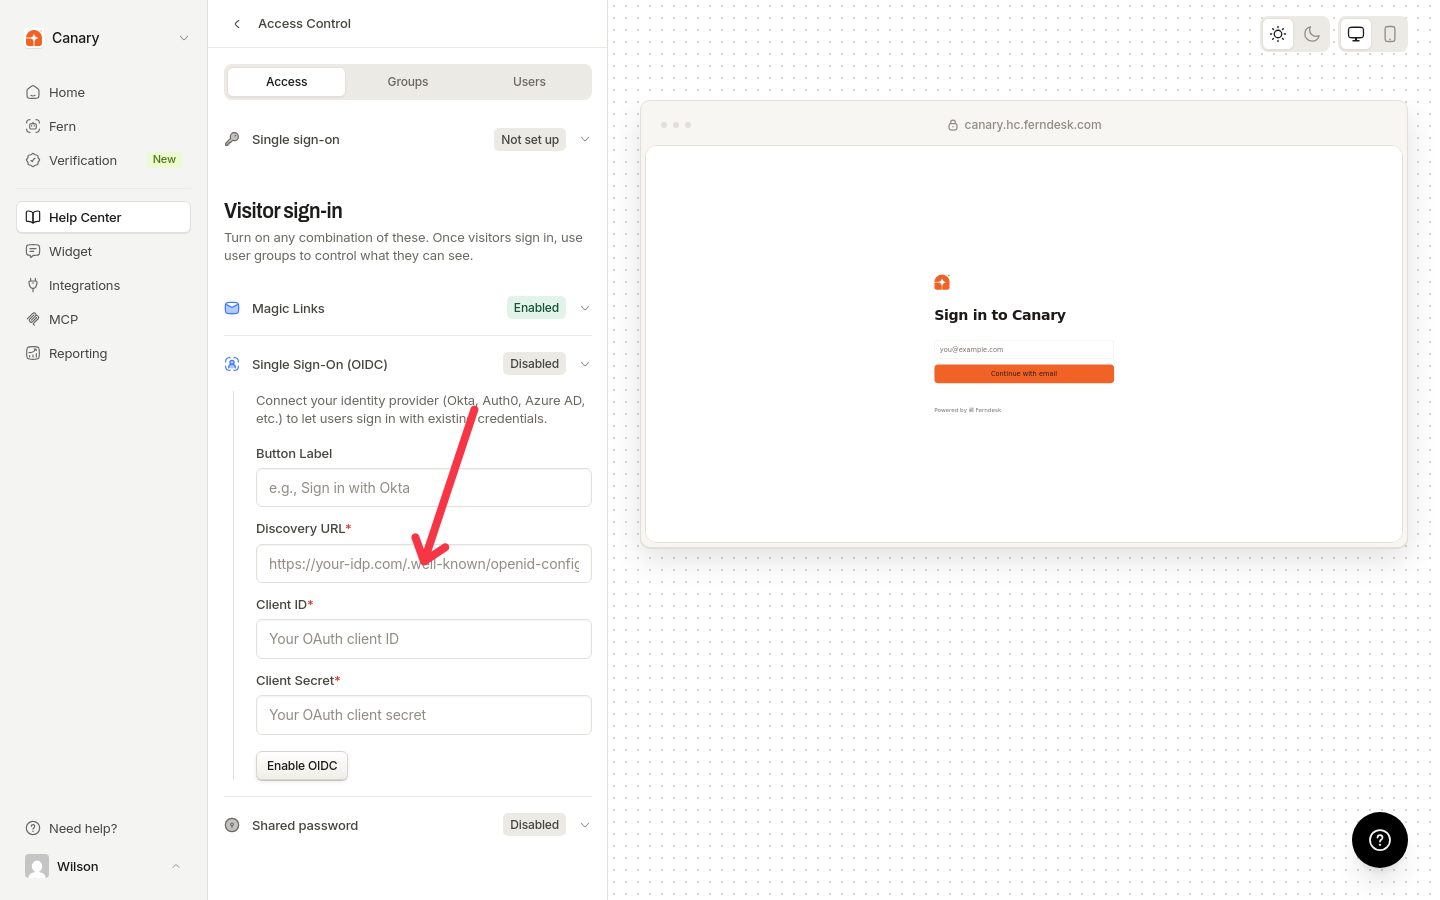
Anbieterdetails eingeben
Geben Sie eine Schaltflächenbeschriftung wie „Mit Okta anmelden“ ein und anschließend Ihre Discovery-URL, Client-ID und Ihr Client-Secret.
5
OIDC aktivieren
Klicken Sie auf OIDC aktivieren.
Ferndesk fordert automatisch die Scopes openid, profile und email an. Um OIDC später zu deaktivieren, kehren Sie zu diesem Abschnitt zurück und klicken Sie auf OIDC deaktivieren.
Callback-URL
Fügen Sie diese URL zu den zulässigen Weiterleitungs-URIs Ihres Identitätsanbieters hinzu:
https://<your-help-domain><base-path>/api/auth/oidc/callbackAnbieterbeispiele
Okta: Die Discovery-URL lautet https://your-domain.okta.com/.well-known/openid-configuration. Erstellen Sie eine Web-App-Integration mit dem Autorisierungscode-Flow.
Auth0: Die Discovery-URL lautet https://your-domain.auth0.com/.well-known/openid-configuration. Erstellen Sie eine reguläre Webanwendung.
Google Workspace: Die Discovery-URL lautet https://accounts.google.com/.well-known/openid-configuration. Erstellen Sie OAuth-2.0-Anmeldedaten mit dem Anwendungstyp „Webanwendung“.
Fehlerbehebung
Ungültige Discovery-URL
Client-Authentifizierung fehlgeschlagen
Überprüfen Sie, ob Ihre Client-ID und Ihr Client-Secret korrekt sind. Achten Sie beim Kopieren auf zusätzliche Leerzeichen oder Zeilenumbrüche.
Abweichende Redirect-URI
Fügen Sie die exakte Callback-URL zu den zulässigen Weiterleitungs-URIs Ihres Anbieters hinzu, einschließlich https:// und Ihrer korrekten Domain.
Zugriff nach der Anmeldung verweigert
Ferndesk fordert die Scopes openid, profile und email an. Wenn die Anmeldung fehlschlägt, überprüfen Sie, ob Ihr Anbieter ein gültiges ID-Token mit den Claims sub und email zurückgibt.
War das hilfreich?
War das hilfreich?