L’URL doit renvoyer un JSON valide contenant les champs issuer, authorization_endpoint et token_endpoint. Testez-la dans votre navigateur avant de procéder à la configuration.
Se connecter avec l’authentification unique SSO OIDC
Connectez votre fournisseur d’identité existant pour permettre aux utilisateurs de se connecter à votre centre d’aide avec leurs identifiants professionnels.
L’authentification unique SSO OIDC nécessite le forfait Pro ou Enterprise. Comparer les forfaits si nécessaire.
Ce dont vous aurez besoin
Rassemblez les informations suivantes auprès de votre fournisseur d’identité avant de commencer :
URL de découverte : URL du document de découverte OIDC de votre fournisseur. Les fournisseurs standard utilisent généralement
/.well-known/openid-configuration, mais Ferndesk accepte toute URL valide qui fournit le document de découverte requis.ID client : identifiant du client OAuth fourni dans les paramètres d’application de votre fournisseur
Secret client : clé confidentielle utilisée pour l’échange de jetons
Configuration
1
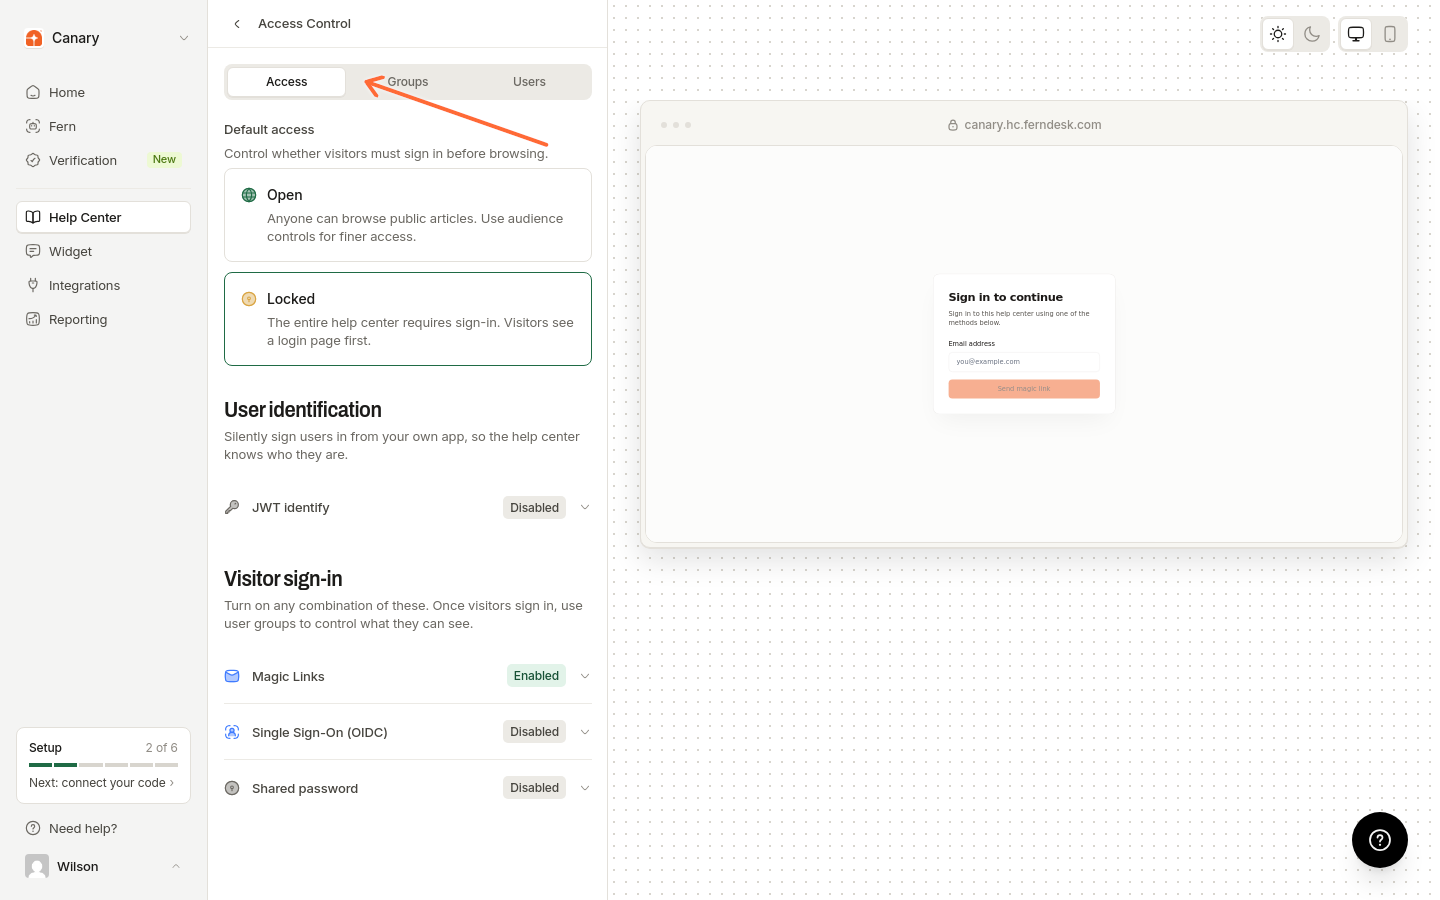
Ouvrir le contrôle d’accès
Dans le tableau de bord, accédez à Centre d’aide, puis à Contrôle d’accès.
2
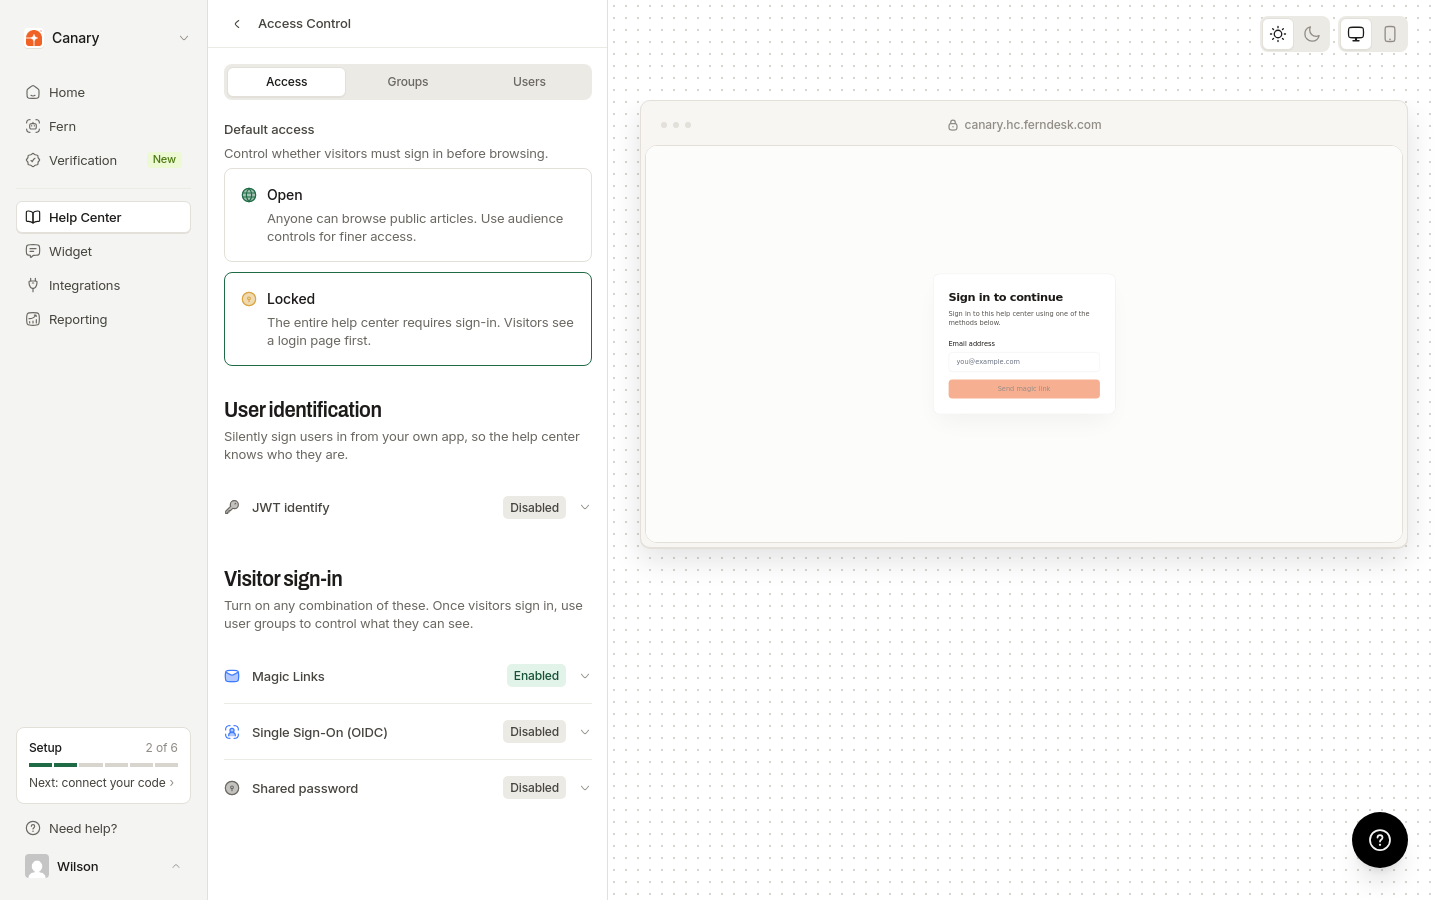
Passer en mode verrouillé
Définissez votre centre d’aide en mode Verrouillé.
3
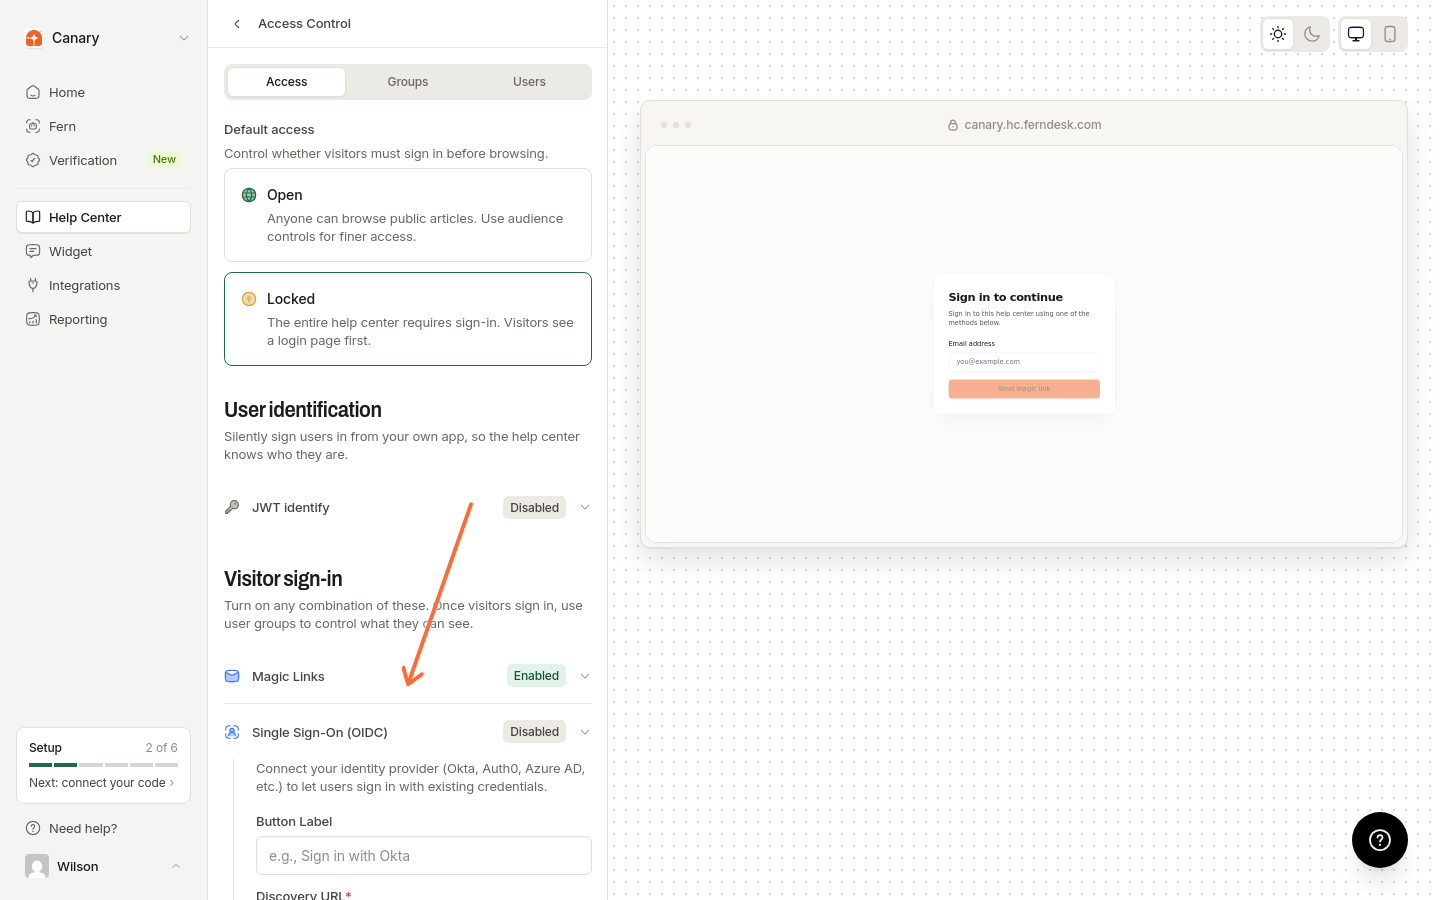
Ouvrir les paramètres OIDC
Sous Connexion des visiteurs, développez Authentification unique (OIDC).
4
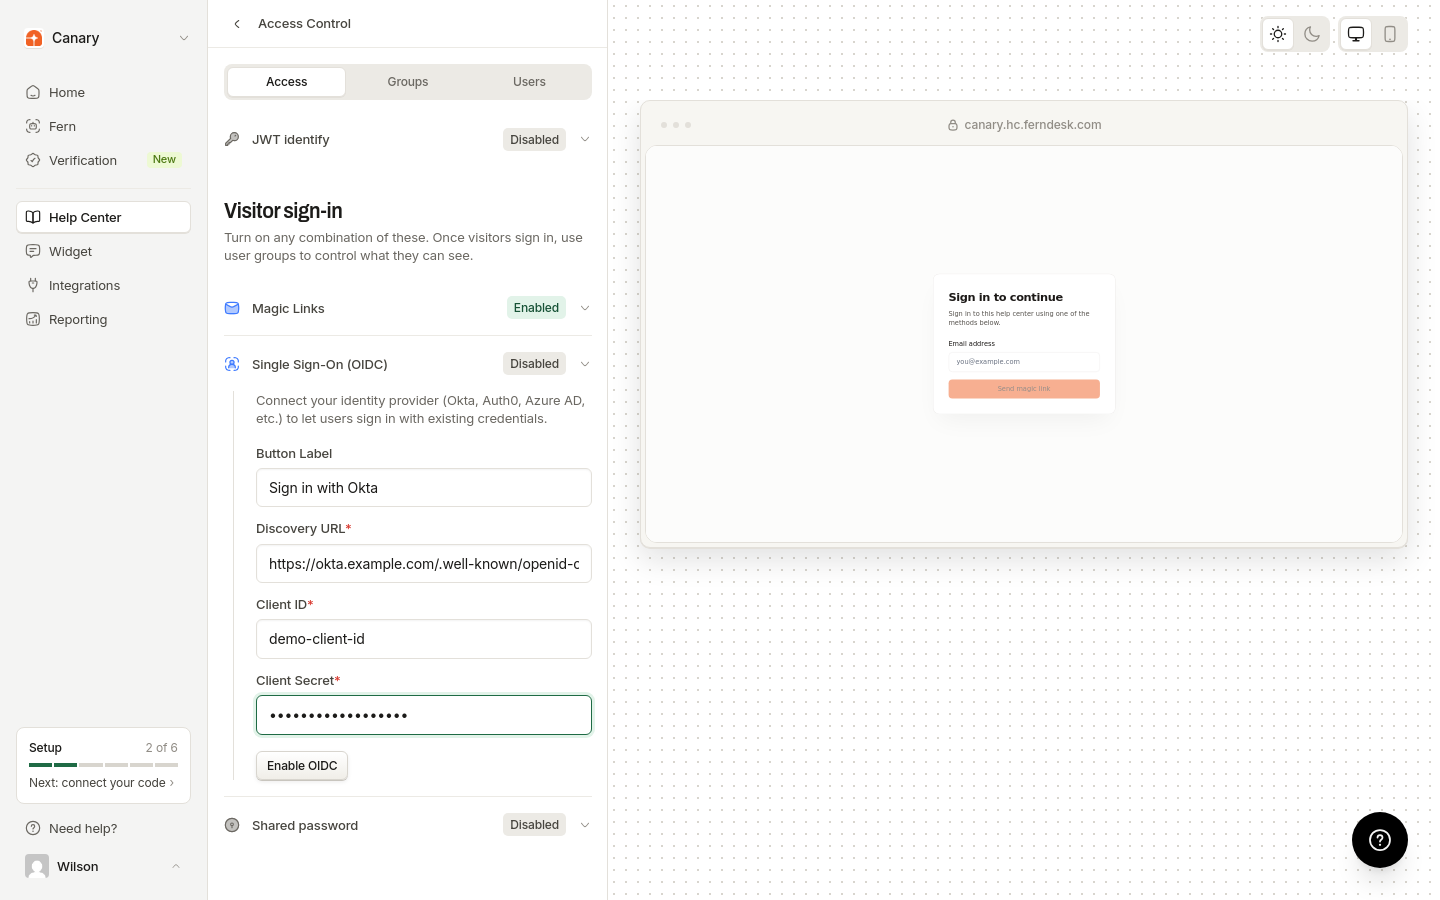
Saisir les informations de votre fournisseur
Saisissez un Libellé du bouton, tel que « Se connecter avec Okta », puis saisissez votre URL de découverte, votre ID client et votre Secret client.
5
Activer OIDC
Cliquez sur Activer OIDC.
Ferndesk demande automatiquement les portées openid, profile et email. Pour désactiver ultérieurement OIDC, revenez dans cette section et cliquez sur Désactiver OIDC.
URL de rappel
Ajoutez cette URL aux URI de redirection autorisées de votre fournisseur d’identité :
https://<your-help-domain><base-path>/api/auth/oidc/callbackExemples de fournisseurs
Okta : l’URL de découverte est https://your-domain.okta.com/.well-known/openid-configuration. Créez une intégration d’application Web avec le flux de code d’autorisation.
Auth0 : l’URL de découverte est https://your-domain.auth0.com/.well-known/openid-configuration. Créez une application Web classique.
Google Workspace : l’URL de découverte est https://accounts.google.com/.well-known/openid-configuration. Créez des identifiants OAuth 2.0 en définissant le type d’application sur Application Web.
Dépannage
URL de découverte non valide
Échec de l’authentification du client
Vérifiez que votre ID client et votre secret client sont corrects. Recherchez d’éventuels espaces ou sauts de ligne supplémentaires lors du copier-coller.
URI de redirection non correspondante
Ajoutez l’URL de rappel exacte aux URI de redirection autorisées de votre fournisseur, y compris https:// et votre domaine correct.
Accès refusé après la connexion
Ferndesk demande les portées openid, profile et email. Si la connexion échoue, vérifiez que votre fournisseur renvoie un jeton d’ID valide contenant les revendications sub et email.
Cela vous a-t-il été utile ?
Cela vous a-t-il été utile ?