
La URL debe devolver JSON válido con los campos issuer, authorization_endpoint y token_endpoint. Pruébala en tu navegador antes de configurarla.
Iniciar sesión con SSO de OIDC
Conecta tu proveedor de identidad existente para permitir que los usuarios inicien sesión en tu centro de ayuda con sus credenciales corporativas.
El SSO de OIDC requiere el plan Pro o superior. Compara los planes si es necesario.
Lo que necesitarás
Recopila estos valores de tu proveedor de identidad antes de comenzar:
URL de descubrimiento: la URL del documento de descubrimiento de OIDC de tu proveedor. Los proveedores estándar suelen usar
/.well-known/openid-configuration, pero Ferndesk acepta cualquier URL válida que proporcione el documento de descubrimiento requerido.ID de cliente: identificador de cliente OAuth de la configuración de aplicaciones de tu proveedor
Secreto de cliente: clave confidencial para el intercambio de tokens
Configuración
1
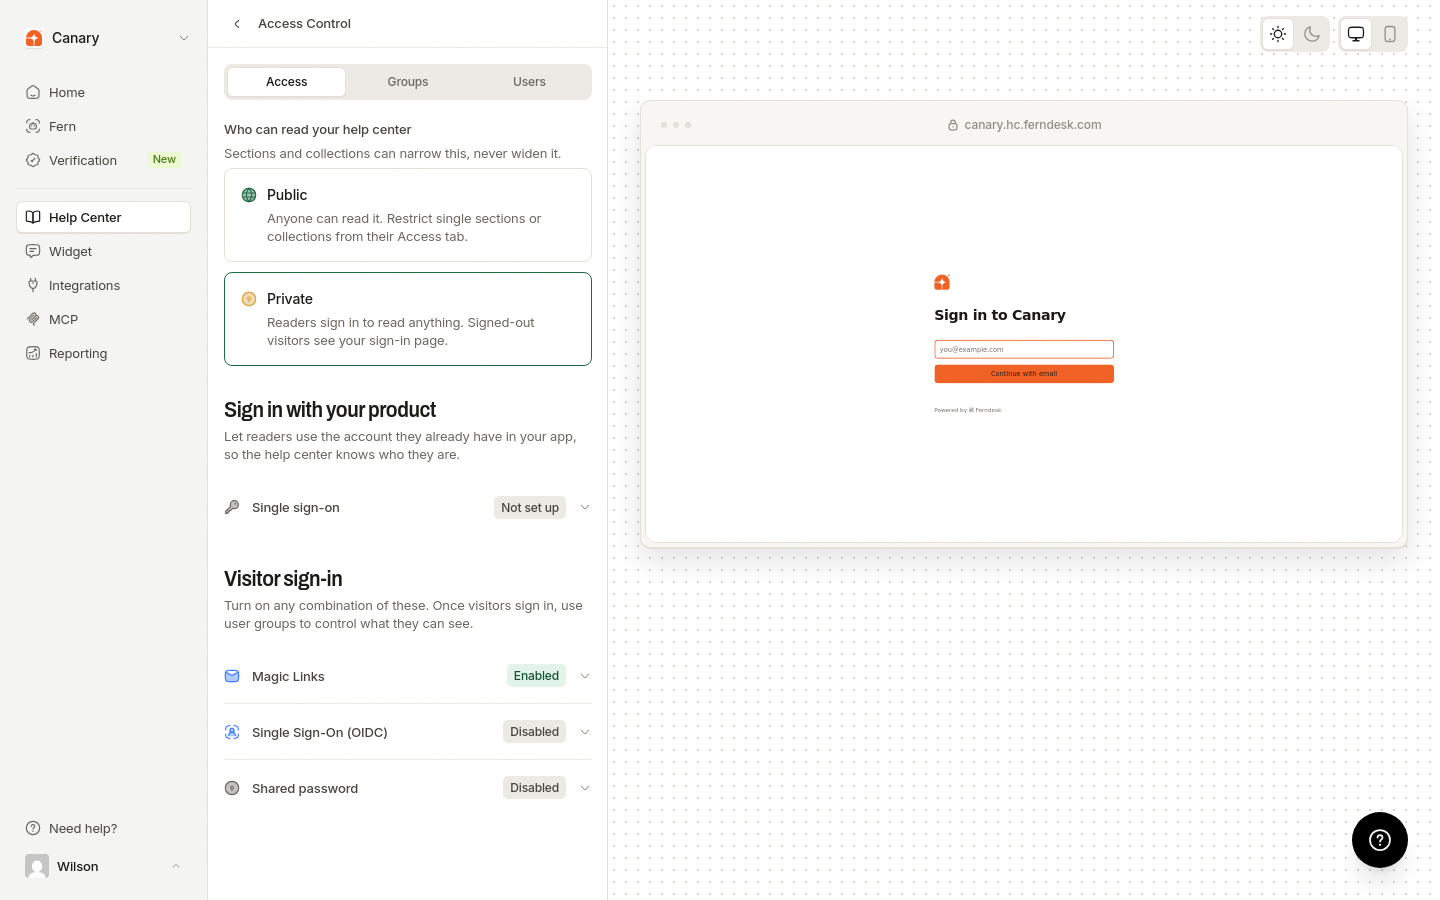
Abrir Control de acceso
En el panel, ve a Centro de ayuda y luego a Control de acceso.
2
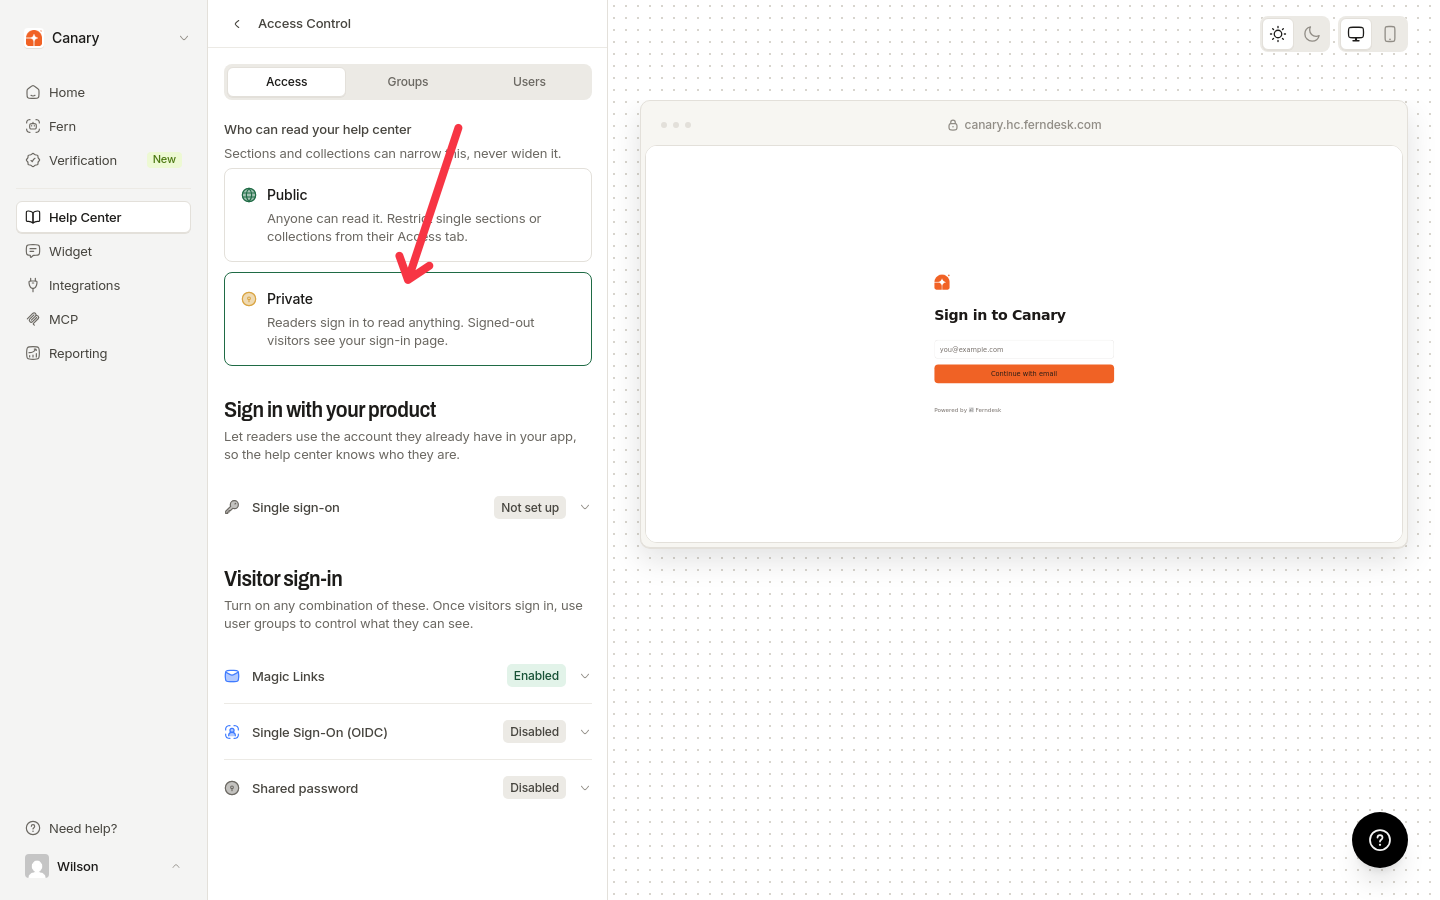
Elegir el modo de acceso
OIDC se utiliza cuando tu centro de ayuda es Privado, o en un centro de ayuda Público para restringir el acceso a secciones y colecciones específicas. Un centro de ayuda privado requiere al menos un método de inicio de sesión, y OIDC puede ser ese método.
3
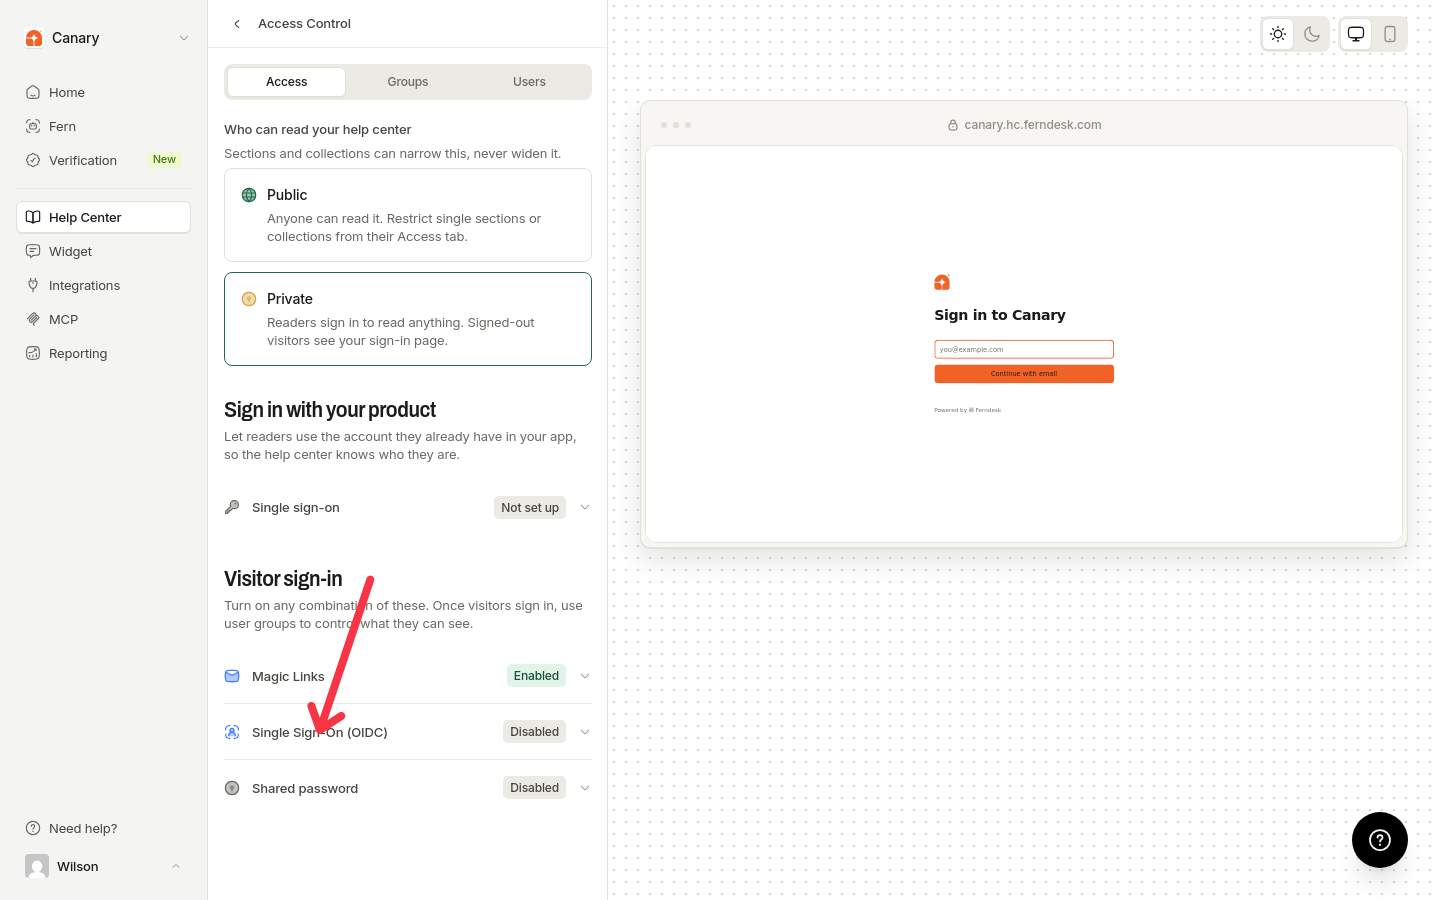
Abrir la configuración de OIDC
En Inicio de sesión de visitantes, expande Inicio de sesión único (OIDC).
4
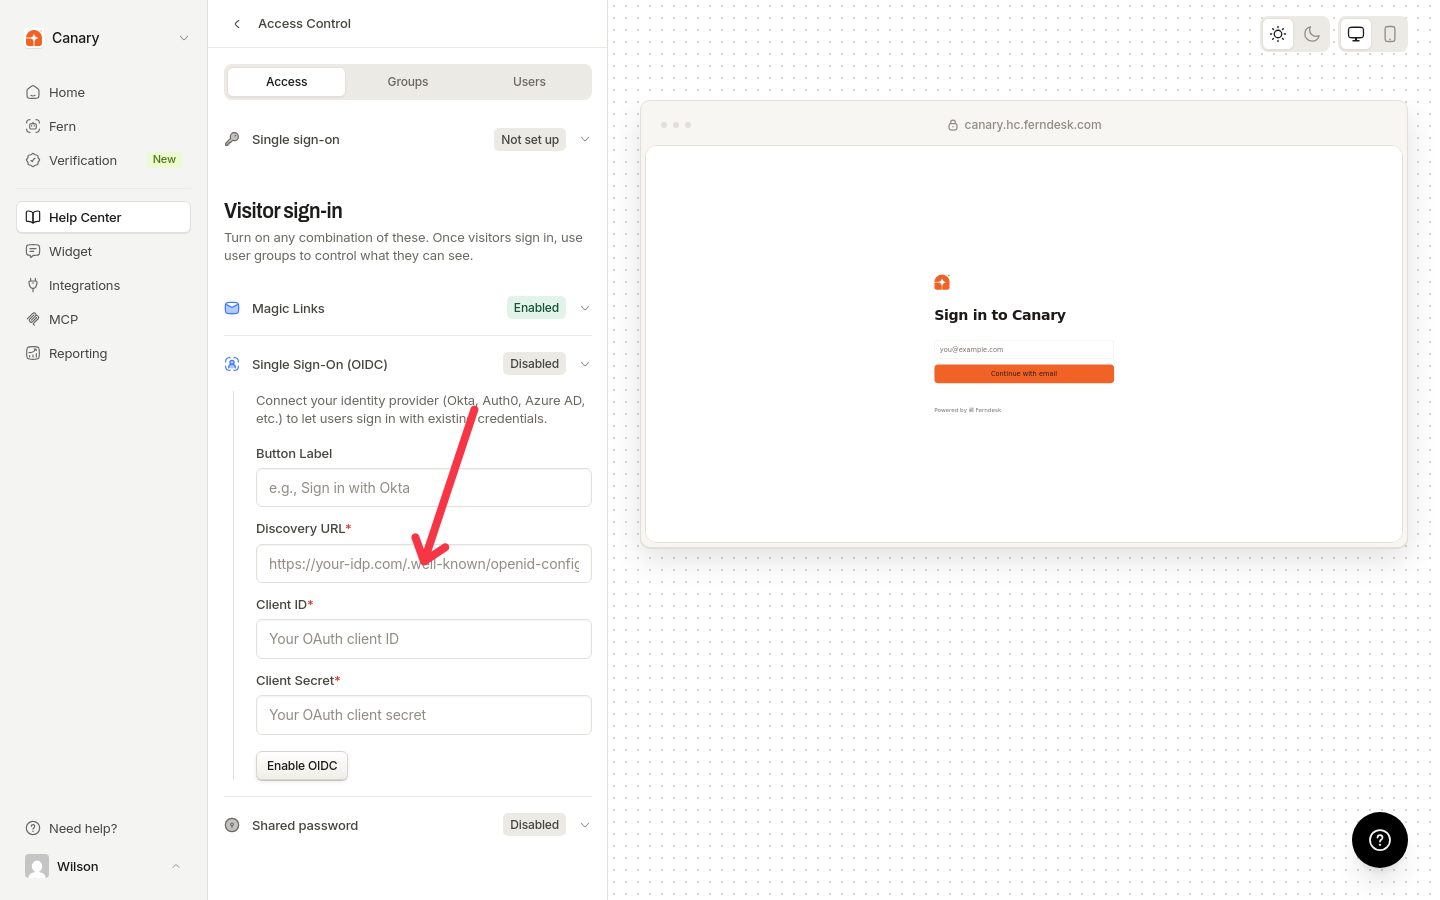
Introducir los datos de tu proveedor
Introduce una Etiqueta del botón, como “Iniciar sesión con Okta”, y luego introduce tu URL de descubrimiento, ID de cliente y Secreto de cliente.
5
Activar OIDC
Haz clic en Activar OIDC.
Ferndesk solicita automáticamente los ámbitos openid, profile y email. Para desactivar OIDC más adelante, vuelve a esta sección y haz clic en Desactivar OIDC.
URL de devolución de llamada
Añade esta URL a los URI de redirección permitidos de tu proveedor:
https://<your-help-domain><base-path>/api/auth/oidc/callbackEjemplos de proveedores
Okta: la URL de descubrimiento es https://your-domain.okta.com/.well-known/openid-configuration. Crea una integración de aplicación web con el flujo de código de autorización.
Auth0: la URL de descubrimiento es https://your-domain.auth0.com/.well-known/openid-configuration. Crea una aplicación web normal.
Google Workspace: la URL de descubrimiento es https://accounts.google.com/.well-known/openid-configuration. Crea credenciales de OAuth 2.0 con el tipo de aplicación establecido en aplicación web.
Solución de problemas
URL de descubrimiento no válida
Error de autenticación del cliente
Verifica que tu ID de cliente y tu secreto de cliente sean correctos. Comprueba que no haya espacios adicionales ni saltos de línea al copiarlos.
El URI de redirección no coincide
Añade la URL de devolución de llamada exacta a los URI de redirección permitidos de tu proveedor, incluido https:// y tu dominio correcto.
Acceso denegado después de iniciar sesión
Ferndesk solicita los ámbitos openid, profile y email. Si el inicio de sesión falla, verifica que tu proveedor devuelva un token de ID válido que contenga las notificaciones sub y email.
¿Te fue útil?
¿Te fue útil?