
Grupos de usuarios y visibilidad de los artículos
No todos deberían ver la misma documentación.
Los clientes Enterprise merecen guías de configuración que los usuarios gratuitos no tienen. Los socios necesitan documentación de integración protegida por acuerdos de confidencialidad. Tu equipo de soporte ve documentación distinta a la de Recursos Humanos o Ingeniería.
Hoy presentamos Grupos de usuarios, Contraseña compartida y Visibilidad de los artículos para que puedas controlar quién ve cada cosa.
Grupos de usuarios: Restringe colecciones y artículos a grupos específicos. Los clientes Enterprise ven guías de configuración avanzada. Los socios ven documentación de integración. Los equipos internos ven guías de resolución de problemas. Tú decides.
Contraseña compartida: Una contraseña da acceso a tu centro de ayuda protegido. Es una opción sencilla para portales de clientes, bases de conocimiento para socios y equipos sin proveedor de identidad.
Visibilidad de los artículos: Controla dónde aparece cada artículo: en la barra lateral, en los resultados de búsqueda, en el asistente de IA o solo mediante un enlace directo.
Grupos de usuarios
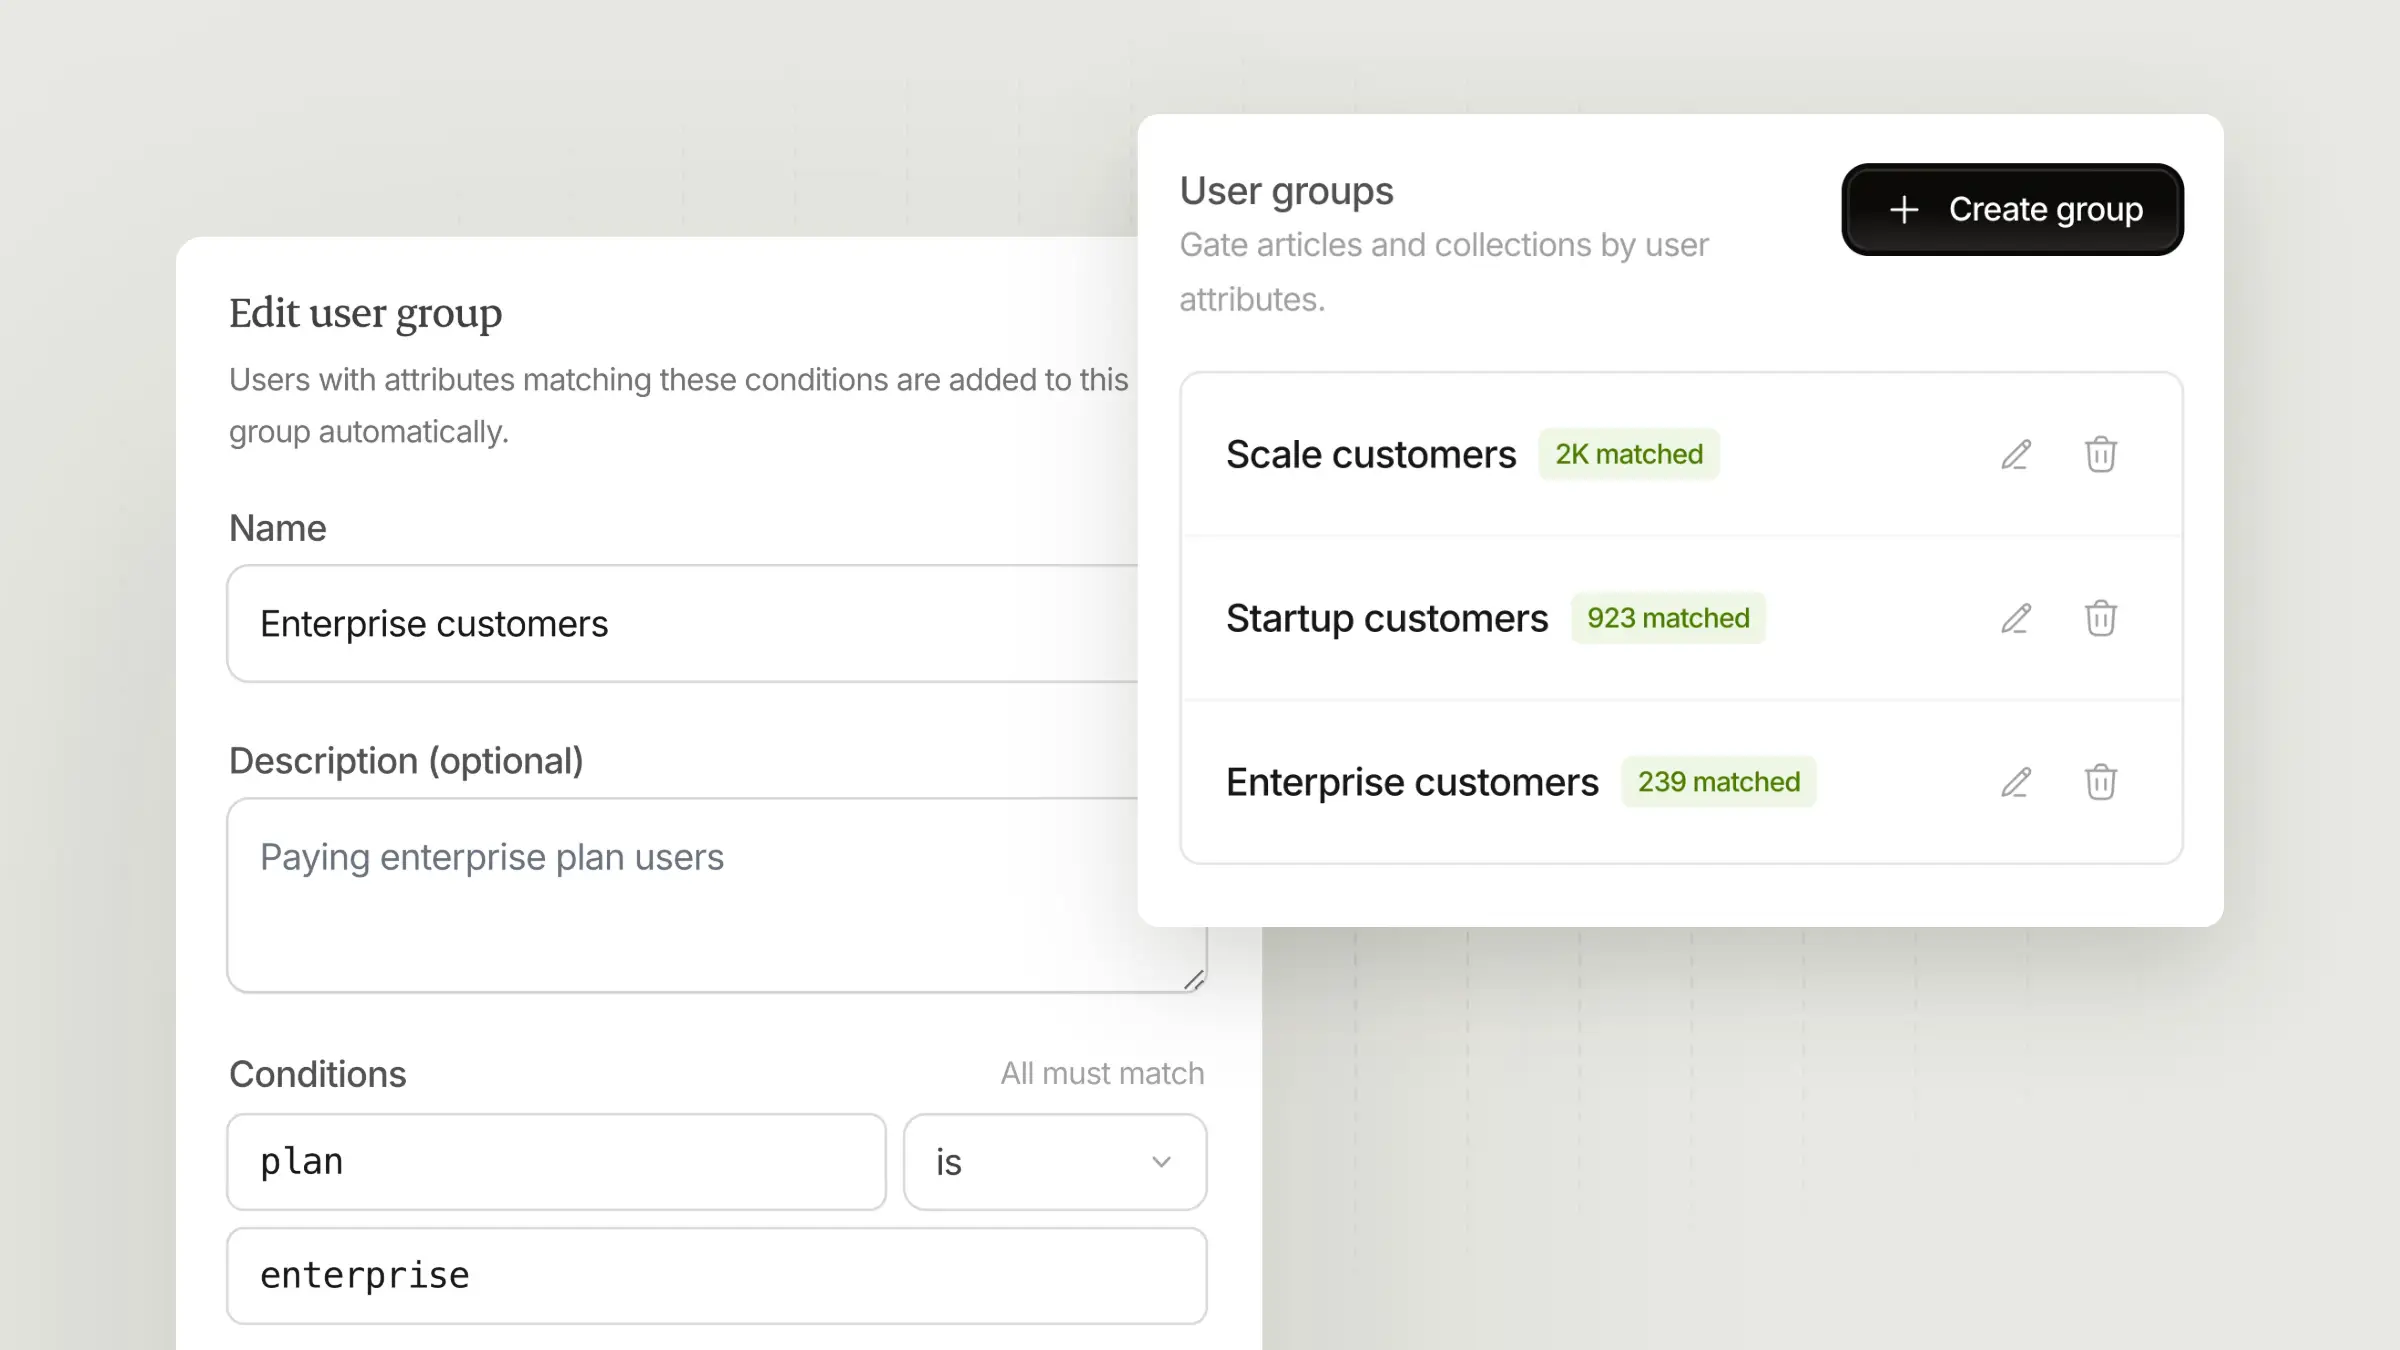
Cuando lanzamos los centros de ayuda privados, solo había dos opciones: abiertos a todos o protegidos para usuarios que iniciaran sesión. Esto funciona para bases de conocimiento sencillas destinadas solo a clientes, pero no sirve cuando necesitas más flexibilidad.
Los clientes Enterprise necesitan guías de configuración avanzada que los usuarios de autoservicio no tienen. Los socios necesitan documentación de integración protegida por acuerdos de confidencialidad. Los distintos equipos internos necesitan documentación diferente: Soporte, Recursos Humanos e Ingeniería no necesitan acceder al mismo contenido.
Los grupos de usuarios resuelven este problema.
Crea grupos como "Empresas", "Socios" o "Soporte". Luego, restringe colecciones o artículos individuales a esos grupos. Los permisos se aplican de arriba hacia abajo: primero protege el centro de ayuda, luego limita el acceso a nivel de colección y, después, a nivel de artículo. No puedes ampliar los permisos en un nivel inferior.
Esto es especialmente útil para:
Contenido para distintos niveles de clientes: Los clientes Enterprise y Pro ven guías avanzadas, guías de incorporación y documentación de configuración que los usuarios gratuitos o de autoservicio no tienen.
Portales para socios: Guías de integración, referencias de API y recursos de marca compartida disponibles solo para socios con acuerdos de confidencialidad.
Bases de conocimiento internas: Cada equipo ve documentación distinta. Soporte tiene guías de resolución de problemas. Recursos Humanos tiene políticas. Ingeniería tiene procedimientos operativos.
Descubre cómo funcionan los grupos de usuarios
Los grupos de usuarios requieren un plan Scale o Enterprise.
Visibilidad de los artículos
A veces quieres controlar dónde aparece un artículo, no quién puede leerlo. Por ejemplo, una guía de resolución de problemas que quieres que aparezca en las búsquedas, pero no en la barra lateral. Documentación destinada únicamente a que el asistente de IA la consulte. O un artículo obsoleto que solo debería abrirse mediante un enlace directo.
La visibilidad de los artículos controla dónde aparece cada artículo:
En todas partes: En la barra lateral, en los resultados de búsqueda y en el asistente de IA. Esta es la opción predeterminada.
Sin listar: Oculto de la barra lateral, pero visible en los resultados de búsqueda y en el asistente de IA.
Oculto: Solo mediante enlace directo. No aparece en la barra lateral, en los resultados de búsqueda ni en el asistente de IA.
Solo para el asistente de IA: Material de capacitación para el asistente de IA. Los usuarios finales no pueden acceder a él, ni siquiera mediante un enlace directo.
La visibilidad es independiente del control de acceso. Quitar un artículo de la lista no restringe quién puede leerlo: cualquiera que tenga el enlace puede abrirlo. Usa grupos de usuarios si necesitas controlar quién ve el contenido, no solo dónde aparece.
Cambia la visibilidad desde el editor de artículos: haz clic en el icono del engranaje y ajusta el menú desplegable Incluido en.
Contraseña compartida
No todos los equipos necesitan SSO. A veces solo quieres una forma sencilla de restringir el acceso, sin configurar Okta o Auth0.
La contraseña compartida es la forma más sencilla de proteger un centro de ayuda. Establece una contraseña y compártela con tus clientes, socios o equipo. Cualquier persona que la tenga puede iniciar sesión y consultar el contenido.
Es ideal para:
Bases de conocimiento solo para clientes: Comparte la contraseña con los clientes de pago por correo electrónico o durante la incorporación.
Portales para socios: Una sola credencial para todos tus socios de integración.
Documentación interna: Comparte una contraseña con tu equipo. No se necesita ningún proveedor de identidad.
También puedes combinar métodos de autenticación. Activa la contraseña compartida para facilitar el acceso y conserva OIDC o Magic Links para quienes los prefieran.
Los usuarios de Contraseña compartida no tienen una identidad individual, por lo que no se les aplican las restricciones de los grupos de usuarios. Para controlar el acceso por grupos, usa OIDC o Magic Links.